YENİ BİR GAZETE - Uzmanlar, Ulusal Elektronik Tebligat Sistemi (UETS) taklit edilerek hazırlanan sahte e-postaların vatandaşlar için ciddi siber güvenlik riski oluşturduğunu belirtti. Sahte bağlantılara tıklayan kişilerin yalnızca e-Devlet bilgilerini değil, kullandıkları cihazların kontrolünü de dolandırıcılara kaptırabileceği uyarısı yapıldı.
UETS görünümünde sahte tebligat tuzağı
Dolandırıcıların gerçek UETS mesajlarını taklit ederek vatandaşlara mahkeme veya noter kaynaklıymış izlenimi veren e-postalar gönderdiği belirtildi. Sahte mesajlarda kurumların logolarının dahi birebir kopyalandığı ifade edildi.
Korku ve panik duygusunun kullanıldığı bu yöntemde vatandaşların gelen mesajın içeriğine kapılarak bağlantılara düşünmeden tıklayabildiği, asıl tehlikenin ise bu aşamadan sonra başladığı vurgulandı.
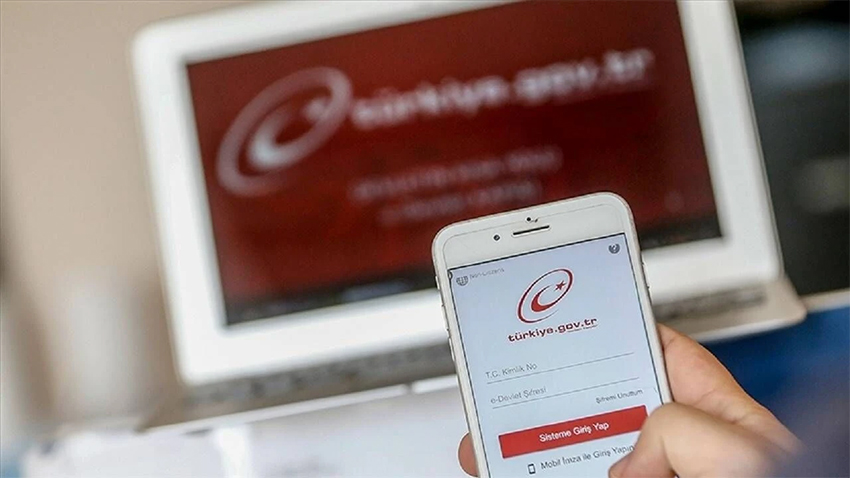
Sahte e-Devlet ekranıyla bilgileri ele geçiriyorlar
E-postadaki bağlantıya tıklayan kullanıcıların gerçeğine oldukça benzeyen sahte e-Devlet sayfalarına yönlendirildiği belirtildi. Bu sayfalarda girilen kimlik ve şifre bilgilerinin doğrudan siber saldırganların eline geçtiği ifade edildi.
Ele geçirilen e-Devlet bilgilerinin kişisel veriler, banka bilgileri ve iletişim bilgileri gibi kritik verilere ulaşmak amacıyla kullanılabileceği, bu bilgilerin daha sonra mağdurlar adına gerçekleştirilecek dolandırıcılık girişimlerinde değerlendirilebileceği kaydedildi.
Zararlı dosyalar cihazları da ele geçiriyor
Sahte e-postalarda yalnızca bağlantıların değil, Excel dosyalarının da kullanılabildiği belirtildi. Bazı eklerin uzaktan erişim sağlayan Truva atı yazılımları içerdiği ve bu yazılımların cihazlara bulaşması halinde saldırganların bilgisayar, tablet veya telefonlara erişebildiği aktarıldı.
Uzmanlar, elde edilen kişisel verilerin tehdit ve şantaj amacıyla kullanılabildiğini, bazı durumlarda mağdurlardan kripto para üzerinden fidye talep edilebildiğini belirtti.
Gönderen adresi mutlaka kontrol edilmeli
Vatandaşların e-postalarda yalnızca görünen kurum adına güvenmemesi gerektiği vurgulandı. Dolandırıcıların gönderen adını değiştirebildiğine dikkat çekilirken, mesajdaki gerçek e-posta adresinin mutlaka kontrol edilmesi gerektiği belirtildi.
Şüpheli veya resmi kurumlarla uyuşmayan uzantılara sahip mesajlardaki bağlantıların açılmaması gerektiği ifade edildi.
Resmi kanallar dışında işlem yapılmamalı
Uzmanlar, vatandaşların UETS veya e-Devlet işlemleri için e-posta ve SMS üzerinden gönderilen bağlantıları kullanmaması gerektiğini belirtti. İşlemlerin resmi internet siteleri veya e-Devlet mobil uygulaması üzerinden doğrudan yapılması tavsiye edildi.
"Noterden ihtar var" veya "mahkemeden dosya açıldı" gibi ifadeler içeren mesajlara karşı özellikle dikkatli olunması gerektiği vurgulandı.
Dolandırıcılık mağduru olan kişilerin vakit kaybetmeden e-Devlet şifrelerini değiştirmesi ve Cumhuriyet Başsavcılığına suç duyurusunda bulunması gerektiği belirtildi. Cihaza zararlı yazılım bulaştığından şüphe edilmesi halinde telefon, tablet veya bilgisayarın güvenlik açısından kontrol edilmesi ve gerekli durumlarda sıfırlanması gerektiği kaydedildi.